Ir para o conteúdo


Introdução: O ataque que mudou tudo
Era uma segunda-feira comum de fevereiro de 2024 quando a UnitedHealth Group, gigante americana do setor de saúde, descobriu que havia se tornado vítima do maior ataque cibernético da história do sistema de saúde americano. O ataque à sua subsidiária Change Healthcare paralisou operações que afetaram milhões de prescrições médicas, causou o cancelamento de cirurgias e forçou muitas clínicas a fechar temporariamente.
O resultado financeiro foi devastador: US$ 872 milhões gastos com "efeitos desfavoráveis de ataques cibernéticos," e um pagamento adicional de resgate de US$ 22 milhões confirmado pelo CEO da empresa.
Este não foi um caso isolado. Em 2024, testemunhamos um cenário alarmante: o crime cibernético custou ao mundo US$ 9,5 trilhões, com custos globais esperados para crescer 15% ao ano nos próximos dois anos, atingindo US$ 10,5 trilhões anuais até o fim de 2025.
Diante deste panorama aterrador, a pergunta não é mais se sua organização será atacada, mas quando. A diferença entre sobreviver a um ataque e sucumbir a ele frequentemente reside na qualidade das ferramentas de cibersegurança implementadas.
Neste guia abrangente, apresentamos as 25 melhores ferramentas de cibersegurança disponíveis em 2025, divididas entre opções gratuitas e pagas, analisando suas funcionalidades, custos, casos de uso e adequação para diferentes tipos de organização.
O cenário atual da cibersegurança: Por que as ferramentas certas fazem toda a diferença
O crescimento exponencial das ameaças
 Fonte: Pixabay
Os números de 2025 pintam um quadro preocupante da evolução das ameaças cibernéticas:
- Um ataque cibernético ocorre a cada 39 segundos, totalizando uma média de 2.244 ataques por dia
- Os ataques cibernéticos globais aumentaram 30% no segundo trimestre de 2025, atingindo 1.636 ataques semanais por organização
- 88% das violações de segurança cibernética são causadas por erro humano
- O custo médio global de uma violação de dados em 2024 foi de US$ 4,88 milhões, um aumento de 10% em relação ao ano anterior e o total mais alto já registrado
Estes dados revelam uma realidade incontestável: as organizações modernas enfrentam um ambiente de ameaças em constante evolução, onde métodos tradicionais de segurança não são mais suficientes.
O papel crítico das ferramentas especializadas
As ferramentas de cibersegurança não são mais um "nice-to-have" – elas são uma necessidade existencial para qualquer organização digital. O gasto no setor de cibersegurança está previsto para atingir aproximadamente US$ 87 bilhões em 2025, um aumento de 8% em relação a 2024.
As organizações que investem adequadamente em ferramentas de segurança veem resultados mensuráveis:
- Empresas que implementaram IA e automação em segurança economizaram em média US$ 2,22 milhões por violação
- O tempo médio para identificar uma violação caiu para 194 dias, mas organizações com ferramentas avançadas reduzem isso para menos de 100 dias
- 80% das organizações planejam aumentar seus gastos em segurança da informação em 2025
TOP 25 Ferramentas de Cibersegurança: Guia Definitivo 2025
Categoria 1: Proteção de Endpoint (Endpoint Protection)
1. CrowdStrike Falcon (PAGA)
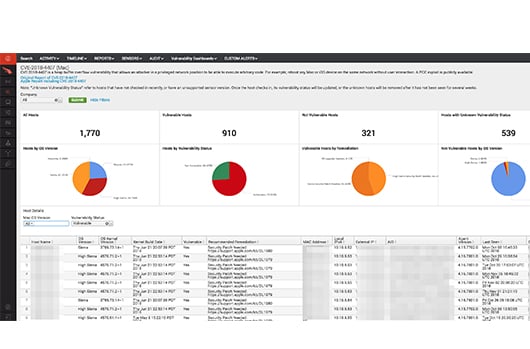 Fonte: CrowdStrike.com – Interface do Falcon Platform
Preço: A partir de $99/endpoint/ano
Tipo: Solução empresarial baseada em nuvem
CrowdStrike Falcon é considerado o padrão-ouro em proteção de endpoint. Recebeu pontuação de 100% em detecção e proteção nas avaliações MITRE ATT&CK 2024, consolidando sua posição como líder de mercado.
Principais recursos:
- Detecção e resposta baseada em IA
- Arquitetura nativa em nuvem
- Inteligência de ameaças integrada
- Agente único e leve
- Caça proativa de ameaças
Ideal para: Grandes empresas que precisam de proteção máxima e possuem orçamento robusto
Desvantagem: Custo elevado para pequenas e médias empresas
2. SentinelOne Singularity (PAGA)
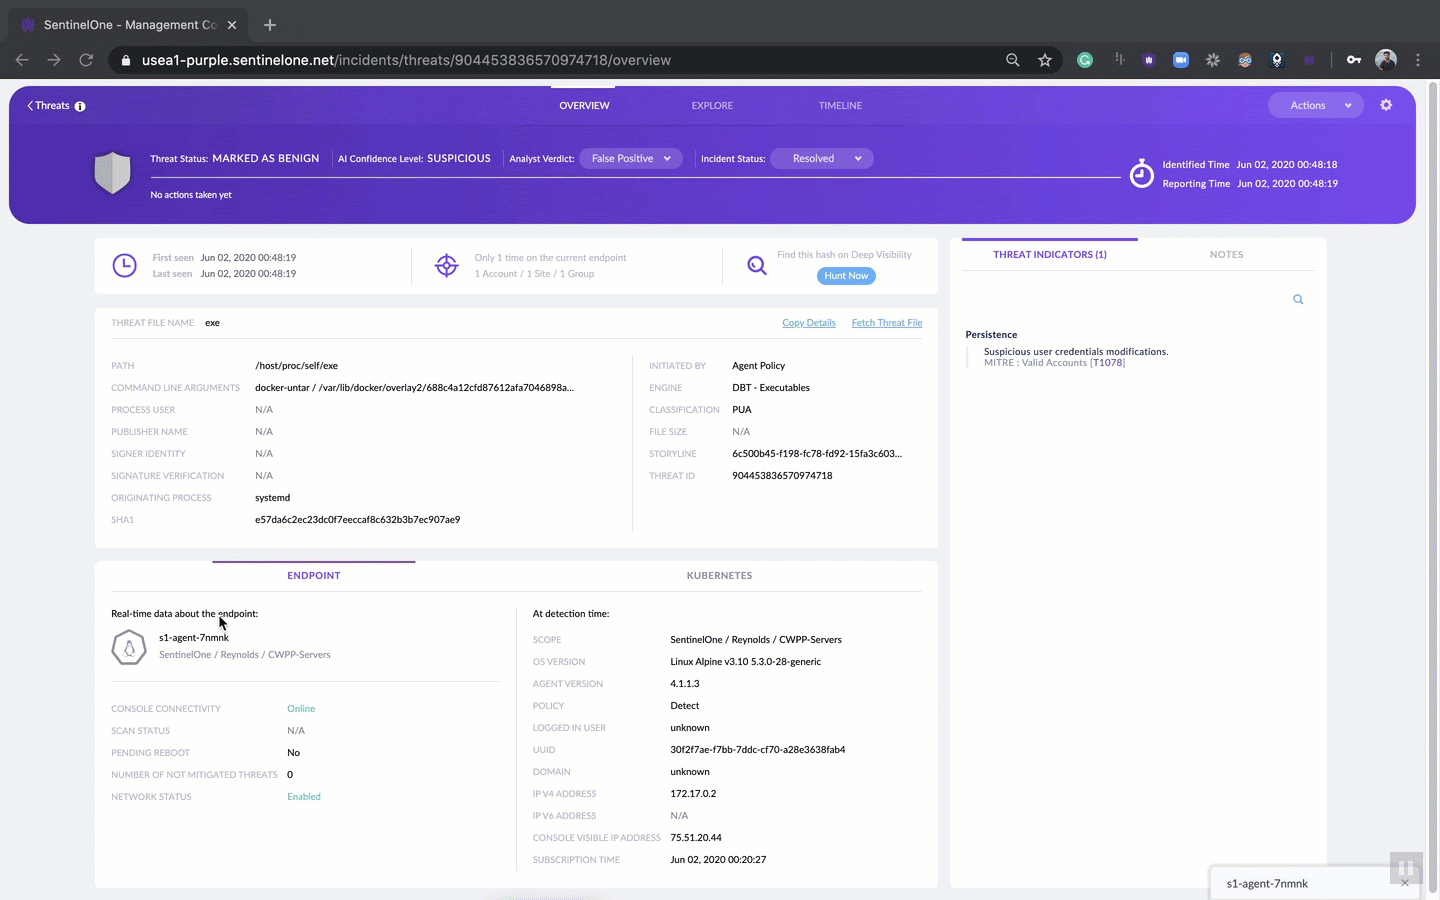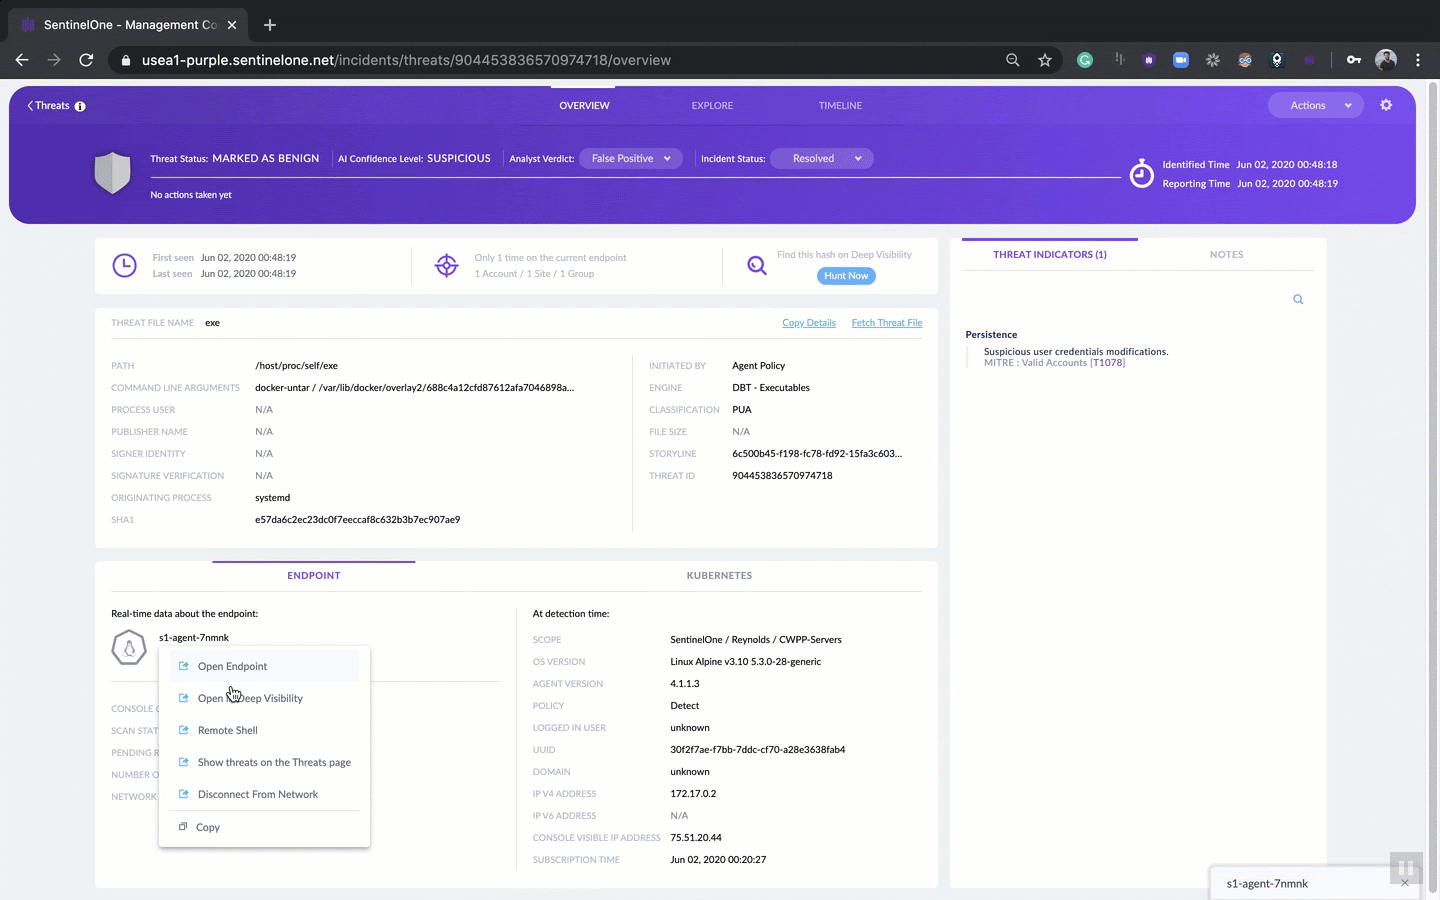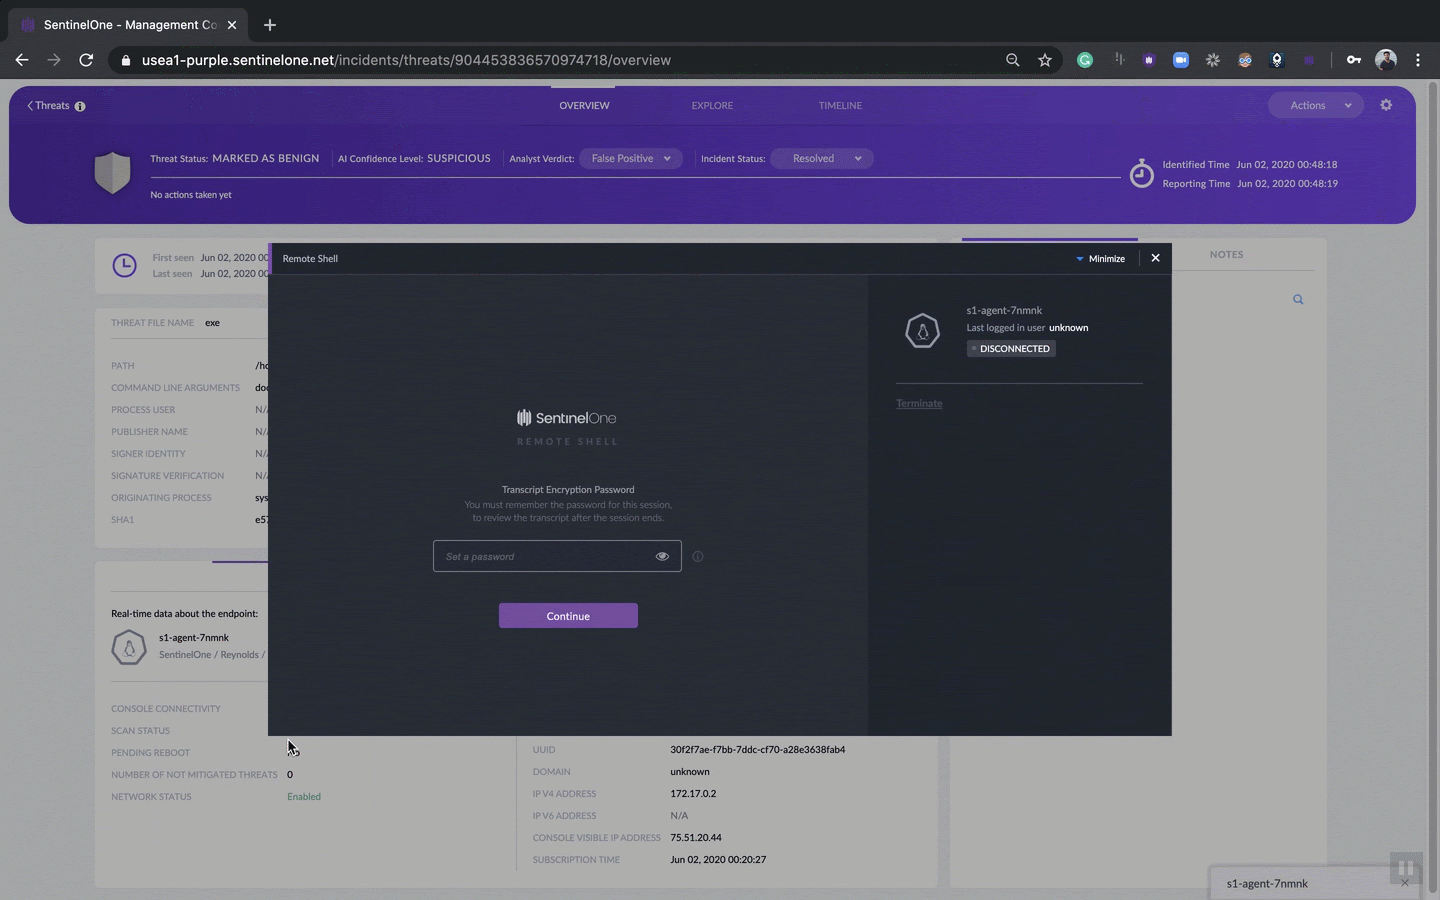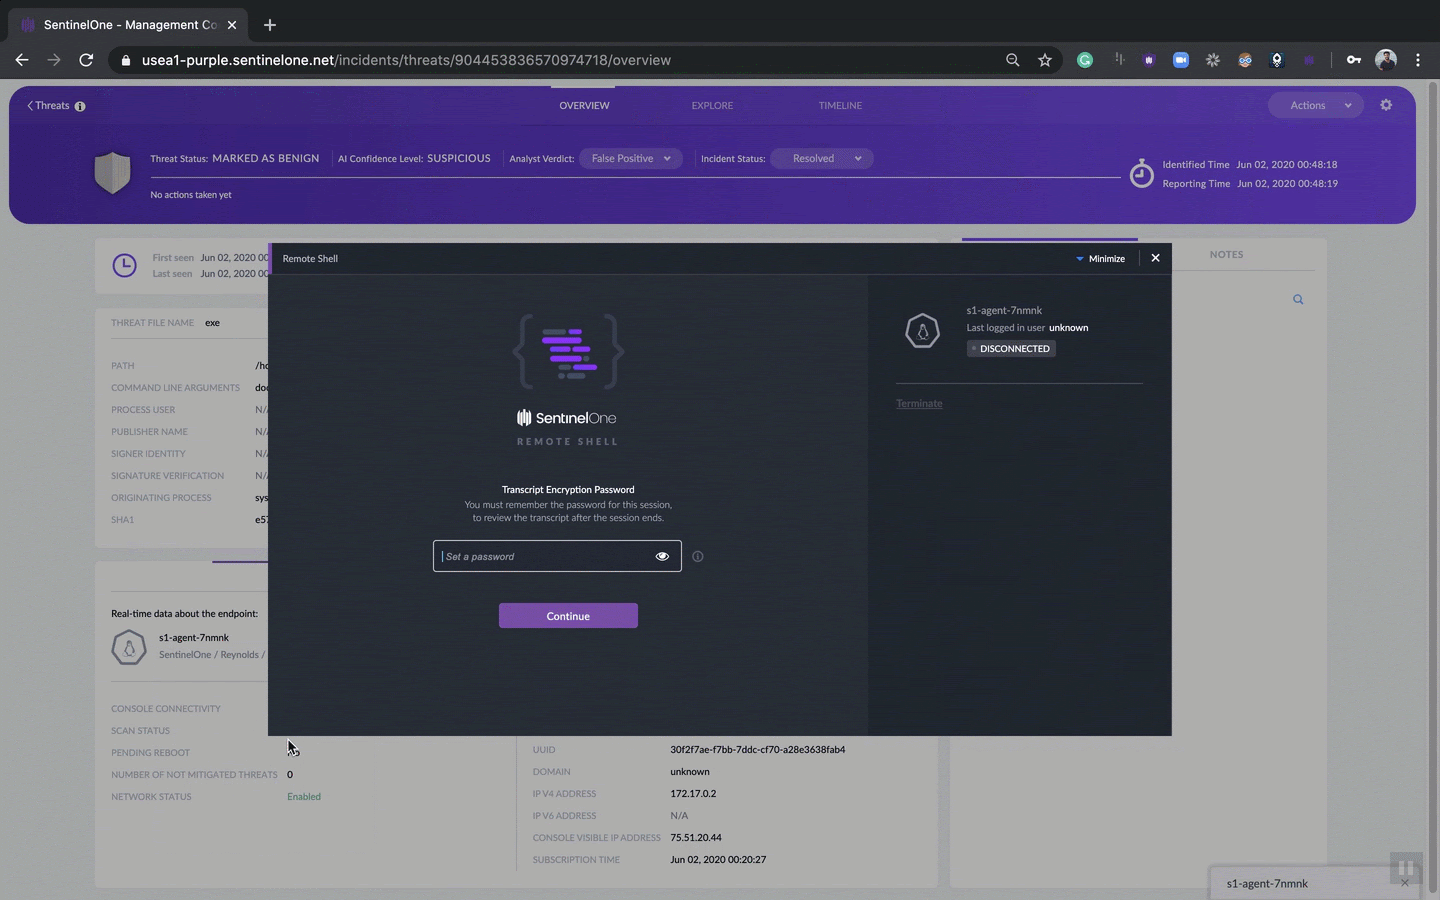 Fonte: SentinelOne.com – Console de Gerenciamento
Preço: A partir de $75/endpoint/ano
Tipo: Plataforma autônoma de segurança
Reconhecida como Escolha dos Clientes 2024 no Gartner Peer Insights, com 95% dos usuários finais recomendando a solução, SentinelOne destaca-se pela automação avançada.
Principais recursos:
- Agente de IA totalmente autônomo
- Detecção comportamental avançada
- Resposta automatizada a incidentes
- Integração com Security Data Lake
- Rollback automático de ataques
Ideal para: Organizações que buscam automação máxima com equipes de segurança limitadas
3. Microsoft Defender (GRATUITA/PAGA)
 Fonte: Microsoft.com – Interface do Microsoft Defender
Preço: Gratuito (versão básica) / A partir de $3/usuário/mês (versão empresarial)
Tipo: Solução integrada ao ecossistema Microsoft
Principais recursos:
- Integração nativa com Windows
- Proteção em tempo real
- Análise comportamental
- Proteção de identidade (versão paga)
- Gestão centralizada via Microsoft 365
Ideal para: Organizações que já utilizam extensivamente produtos Microsoft
Categoria 2: Análise de Vulnerabilidades e Pentesting
4. Nmap (GRATUITA)
Fonte: Nmap.org – Interface de linha de comando
Preço: Gratuito
Tipo: Scanner de rede e descoberta de vulnerabilidades
Uma das ferramentas mais respeitadas no mundo da cibersegurança, Nmap é essencial para mapeamento de rede e descoberta de vulnerabilidades.
Principais recursos:
- Descoberta de hosts e serviços
- Detecção de versões de software
- Scripts customizáveis (NSE)
- Identificação de sistemas operacionais
- Análise de firewall
Ideal para: Administradores de rede, profissionais de segurança e pentesting
5. Burp Suite (GRATUITA/PAGA)
Fonte: PortSwigger.net – Interface do Burp Suite Professional
Preço: Gratuito (Community) / $399/ano (Professional) / $4.995/ano (Enterprise)
Tipo: Plataforma de teste de segurança de aplicações web
Principais recursos:
- Proxy interceptador
- Scanner automatizado de vulnerabilidades
- Repetidor de requisições
- Intruder para ataques automatizados
- Extensões customizáveis
Ideal para: Desenvolvedores, testadores de segurança e consultores
6. Nessus (PAGA)
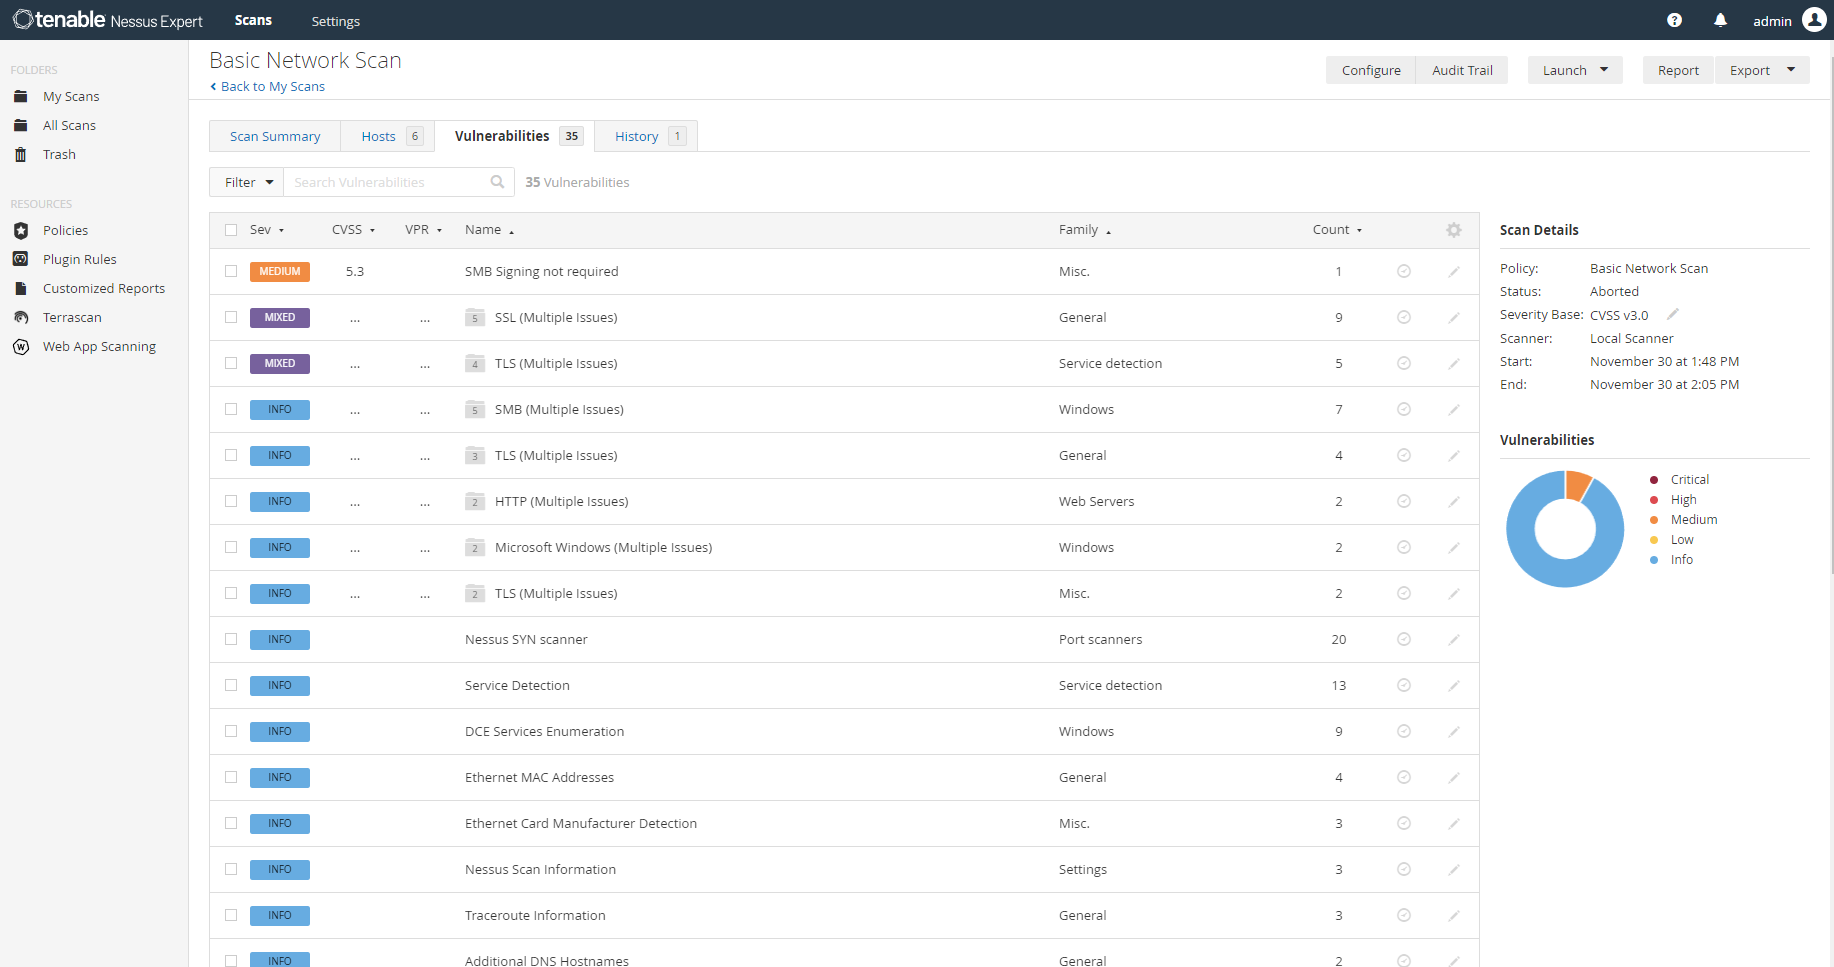 Fonte: Tenable.com – Dashboard do Nessus Professional
Preço: A partir de $3.990/ano (Professional)
Tipo: Scanner de vulnerabilidades empresarial
Principais recursos:
- Biblioteca extensa de plugins
- Scanning de conformidade
- Relatórios detalhados
- Integração com ferramentas de ticketing
- Suporte para ambientes em nuvem
Ideal para: Empresas que precisam de relatórios de conformidade e auditorias regulares
7. OpenVAS (GRATUITA)
Fonte: OpenVAS.org – Interface Web do OpenVAS
Preço: Gratuito
Tipo: Framework de análise de vulnerabilidades
Principais recursos:
- Mais de 50.000 testes de vulnerabilidade
- Interface web intuitiva
- Relatórios customizáveis
- Scanning distribuído
- API para integração
Ideal para: Organizações com orçamento limitado que precisam de análise de vulnerabilidades robusta
Categoria 3: Monitoramento e Análise de Rede
8. Wireshark (GRATUITA)
 Fonte: Wireshark.org – Interface principal do Wireshark
Preço: Gratuito
Tipo: Analisador de protocolo de rede
A ferramenta padrão para análise profunda de tráfego de rede, Wireshark é indispensável para investigação de incidentes e troubleshooting.
Principais recursos:
- Análise profunda de pacotes
- Suporte a centenas de protocolos
- Filtros avançados
- Coloração de tráfego
- Estatísticas detalhadas
Ideal para: Analistas de rede, investigadores forenses e administradores de sistema
9. Splunk (PAGA)
Fonte: Splunk.com – Dashboard do Splunk Enterprise
Preço: A partir de $150/GB/mês
Tipo: Plataforma de análise de dados de segurança
Principais recursos:
- Correlação de eventos em tempo real
- Dashboards customizáveis
- Machine learning integrado
- Alertas automatizados
- Pesquisa avançada de logs
Ideal para: Grandes organizações com volumes significativos de dados de segurança
10. ELK Stack (Elasticsearch, Logstash, Kibana) (GRATUITA)
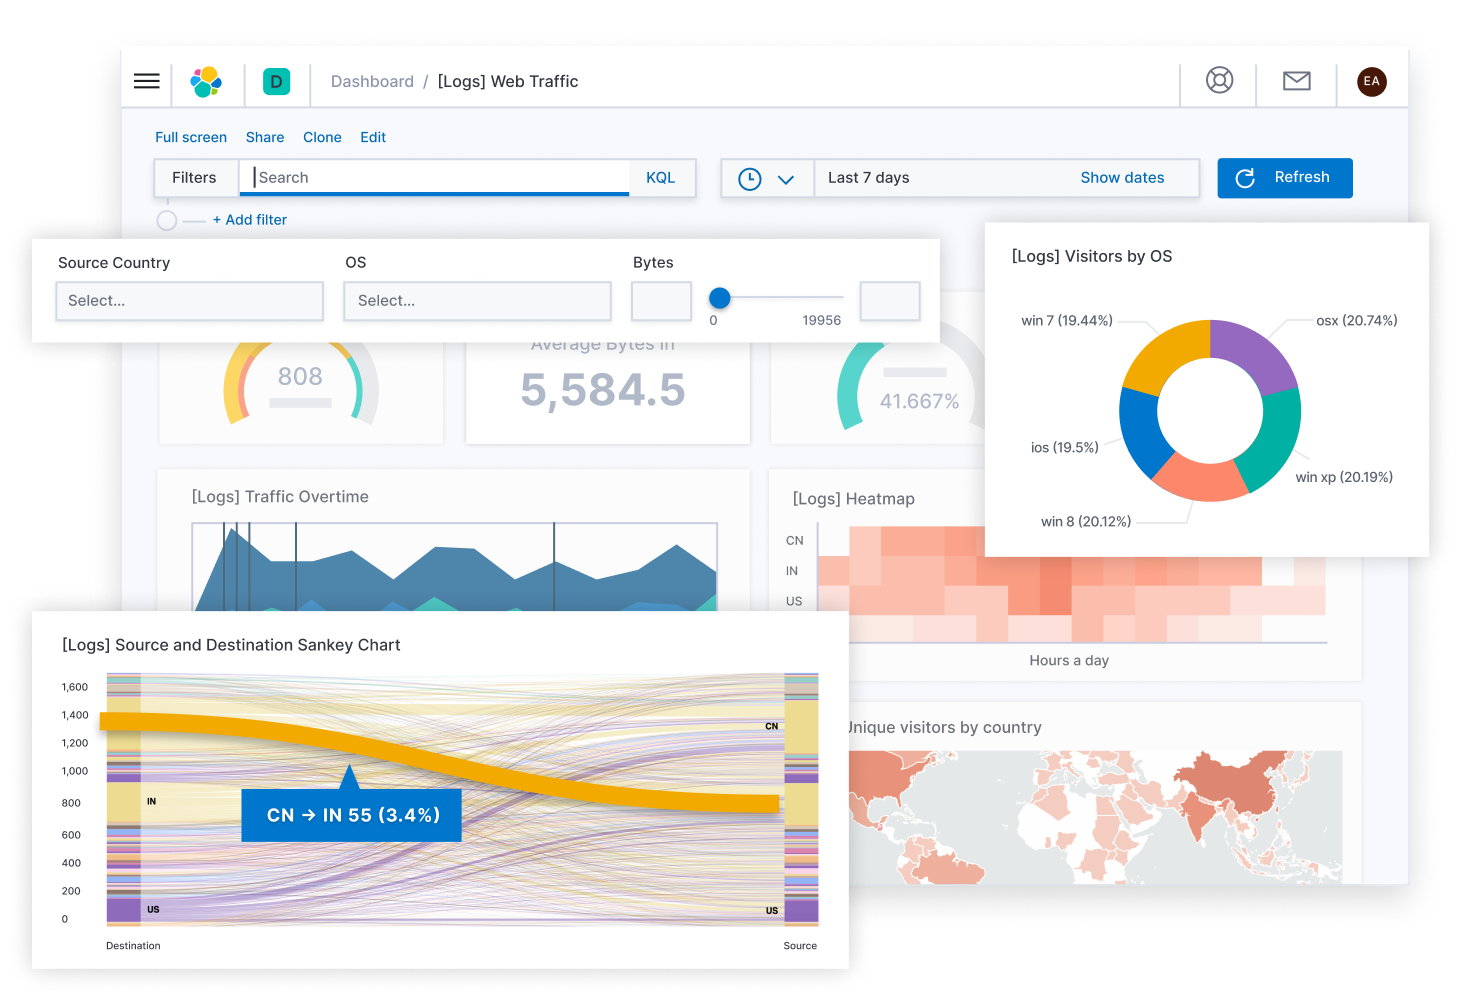 Fonte: Elastic.co – Interface do Kibana
Preço: Gratuito (versão open source)
Tipo: Stack de análise de logs
Principais recursos:
- Ingestão de dados flexível
- Busca e análise poderosas
- Visualizações interativas
- Escalabilidade horizontal
- APIs robustas
Ideal para: Organizações técnicas que preferem soluções open source
Categoria 4: Segurança de Identidade e Acesso
11. Okta (PAGA)
 Fonte: Okta.com – Console Administrativo
Preço: A partir de $2/usuário/mês
Tipo: Plataforma de gerenciamento de identidade
Principais recursos:
- Single Sign-On (SSO)
- Autenticação multifator
- Gerenciamento de ciclo de vida de usuários
- Integração com milhares de aplicações
- Análise de comportamento de usuário
Ideal para: Empresas que buscam centralizar o gerenciamento de identidades
12. Auth0 (PAGA)
 Fonte: Auth0.com – Dashboard principal
Preço: Gratuito até 7.000 usuários ativos / A partir de $23/mês para planos pagos
Tipo: Plataforma de autenticação como serviço
Principais recursos:
- APIs simples de integração
- Suporte a múltiplos protocolos
- Customização avançada
- Analytics de usuários
- Proteção contra ataques de força bruta
Ideal para: Desenvolvedores e empresas de tecnologia
Categoria 5: Backup e Recuperação
13. Veeam Backup & Replication (PAGA)
 Fonte: Veeam.com – Console do Veeam Backup & Replication
Preço: A partir de $429/socket/ano
Tipo: Solução de backup empresarial
Principais recursos:
- Backup automatizado
- Replicação em tempo real
- Recuperação instantânea
- Deduplicação avançada
- Monitoramento centralizado
Ideal para: Empresas com infraestruturas virtualizadas críticas
14. Acronis Cyber Protect (PAGA)
 Fonte: Acronis.com – Console do Acronis Cyber Protect
Preço: A partir de $99/ano por dispositivo
Tipo: Backup com proteção integrada contra ransomware
Principais recursos:
- Backup completo de sistema
- Proteção ativa contra ransomware
- Detecção de malware
- Recuperação bare-metal
- Armazenamento em nuvem seguro
Ideal para: Pequenas e médias empresas que buscam proteção abrangente
Categoria 6: Segurança de Email
15. Proofpoint (PAGA)
Fonte: Proofpoint.com – Console de proteção avançada
Preço: A partir de $2,50/usuário/mês
Tipo: Plataforma de segurança de email
Principais recursos:
- Proteção contra phishing avançado
- Análise de anexos em sandbox
- Classificação automática de URLs
- Treinamento de conscientização
- Proteção de dados sensíveis
Ideal para: Organizações que sofrem ataques frequentes via email
16. Mimecast (PAGA)
Fonte: Mimecast.com – Dashboard de segurança de email
Preço: A partir de $2,90/usuário/mês
Tipo: Solução integrada de segurança de email
Principais recursos:
- Gateway de email seguro
- Arquivamento e continuidade
- Proteção contra ameaças avançadas
- Treinamento de usuários
- Análise de comportamento
Ideal para: Empresas que precisam de solução completa para email
Categoria 7: Firewall e Proteção de Rede
17. pfSense (GRATUITA)
Fonte: pfSense.org – Dashboard do pfSense
Preço: Gratuito
Tipo: Firewall e roteador baseado em FreeBSD
Principais recursos:
- Firewall stateful
- VPN integrada
- Balanceamento de carga
- Detecção de intrusão
- Relatórios detalhados
Ideal para: Pequenas empresas e entusiastas que preferem soluções open source
18. Fortinet FortiGate (PAGA)
Fonte: Fortinet.com – Dashboard do FortiOS
Preço: A partir de $500/ano (modelos entry-level)
Tipo: Firewall de próxima geração (NGFW)
Principais recursos:
- Inspeção SSL/TLS
- Prevenção de intrusão
- Filtragem web
- Proteção contra malware
- SD-WAN integrado
Ideal para: Empresas que precisam de proteção perimetral robusta
Categoria 8: Ferramentas de Resposta a Incidentes
19. TheHive (GRATUITA)
 Fonte: GitHub.com/TheHive-Project – Interface de casos
Preço: Gratuito
Tipo: Plataforma de resposta a incidentes
Principais recursos:
- Gerenciamento de casos
- Workflows automatizados
- Integração com MISP
- Análise colaborativa
- Templates customizáveis
Ideal para: Equipes SOC que precisam coordenar respostas a incidentes
20. Phantom (agora Splunk SOAR) (PAGA)
Fonte: Splunk.com – Interface do Splunk SOAR
Preço: A partir de $3.000/mês
Tipo: Plataforma de orquestração e resposta automatizada
Principais recursos:
- Playbooks automatizados
- Integração com 350+ tecnologias
- Análise visual de fluxo de trabalho
- Métricas de performance
- Repositório de ações
Ideal para: Grandes organizações com operações de segurança complexas
Categoria 9: Ferramentas de Teste de Penetração
21. Kali Linux (GRATUITA)
 Fonte: Kali.org – Desktop do Kali Linux
Preço: Gratuito
Tipo: Distribuição Linux especializada em segurança
Principais recursos:
- Mais de 600 ferramentas pré-instaladas
- Ambiente padronizado para pentesting
- Documentação extensa
- Suporte da comunidade
- Atualizações regulares
Ideal para: Pentesters, consultores de segurança e pesquisadores
22. Metasploit (GRATUITA/PAGA)
Fonte: Rapid7.com – Console do Metasploit Framework
Preço: Gratuito (Community) / A partir de $15.000/ano (Pro)
Tipo: Framework de exploração
Principais recursos:
- Biblioteca de exploits
- Payload customizáveis
- Pós-exploração avançada
- Evasão de antivírus
- Relatórios automatizados
Ideal para: Profissionais de segurança que realizam testes de penetração
Categoria 10: Conformidade e Governança
23. Qualys VMDR (PAGA)
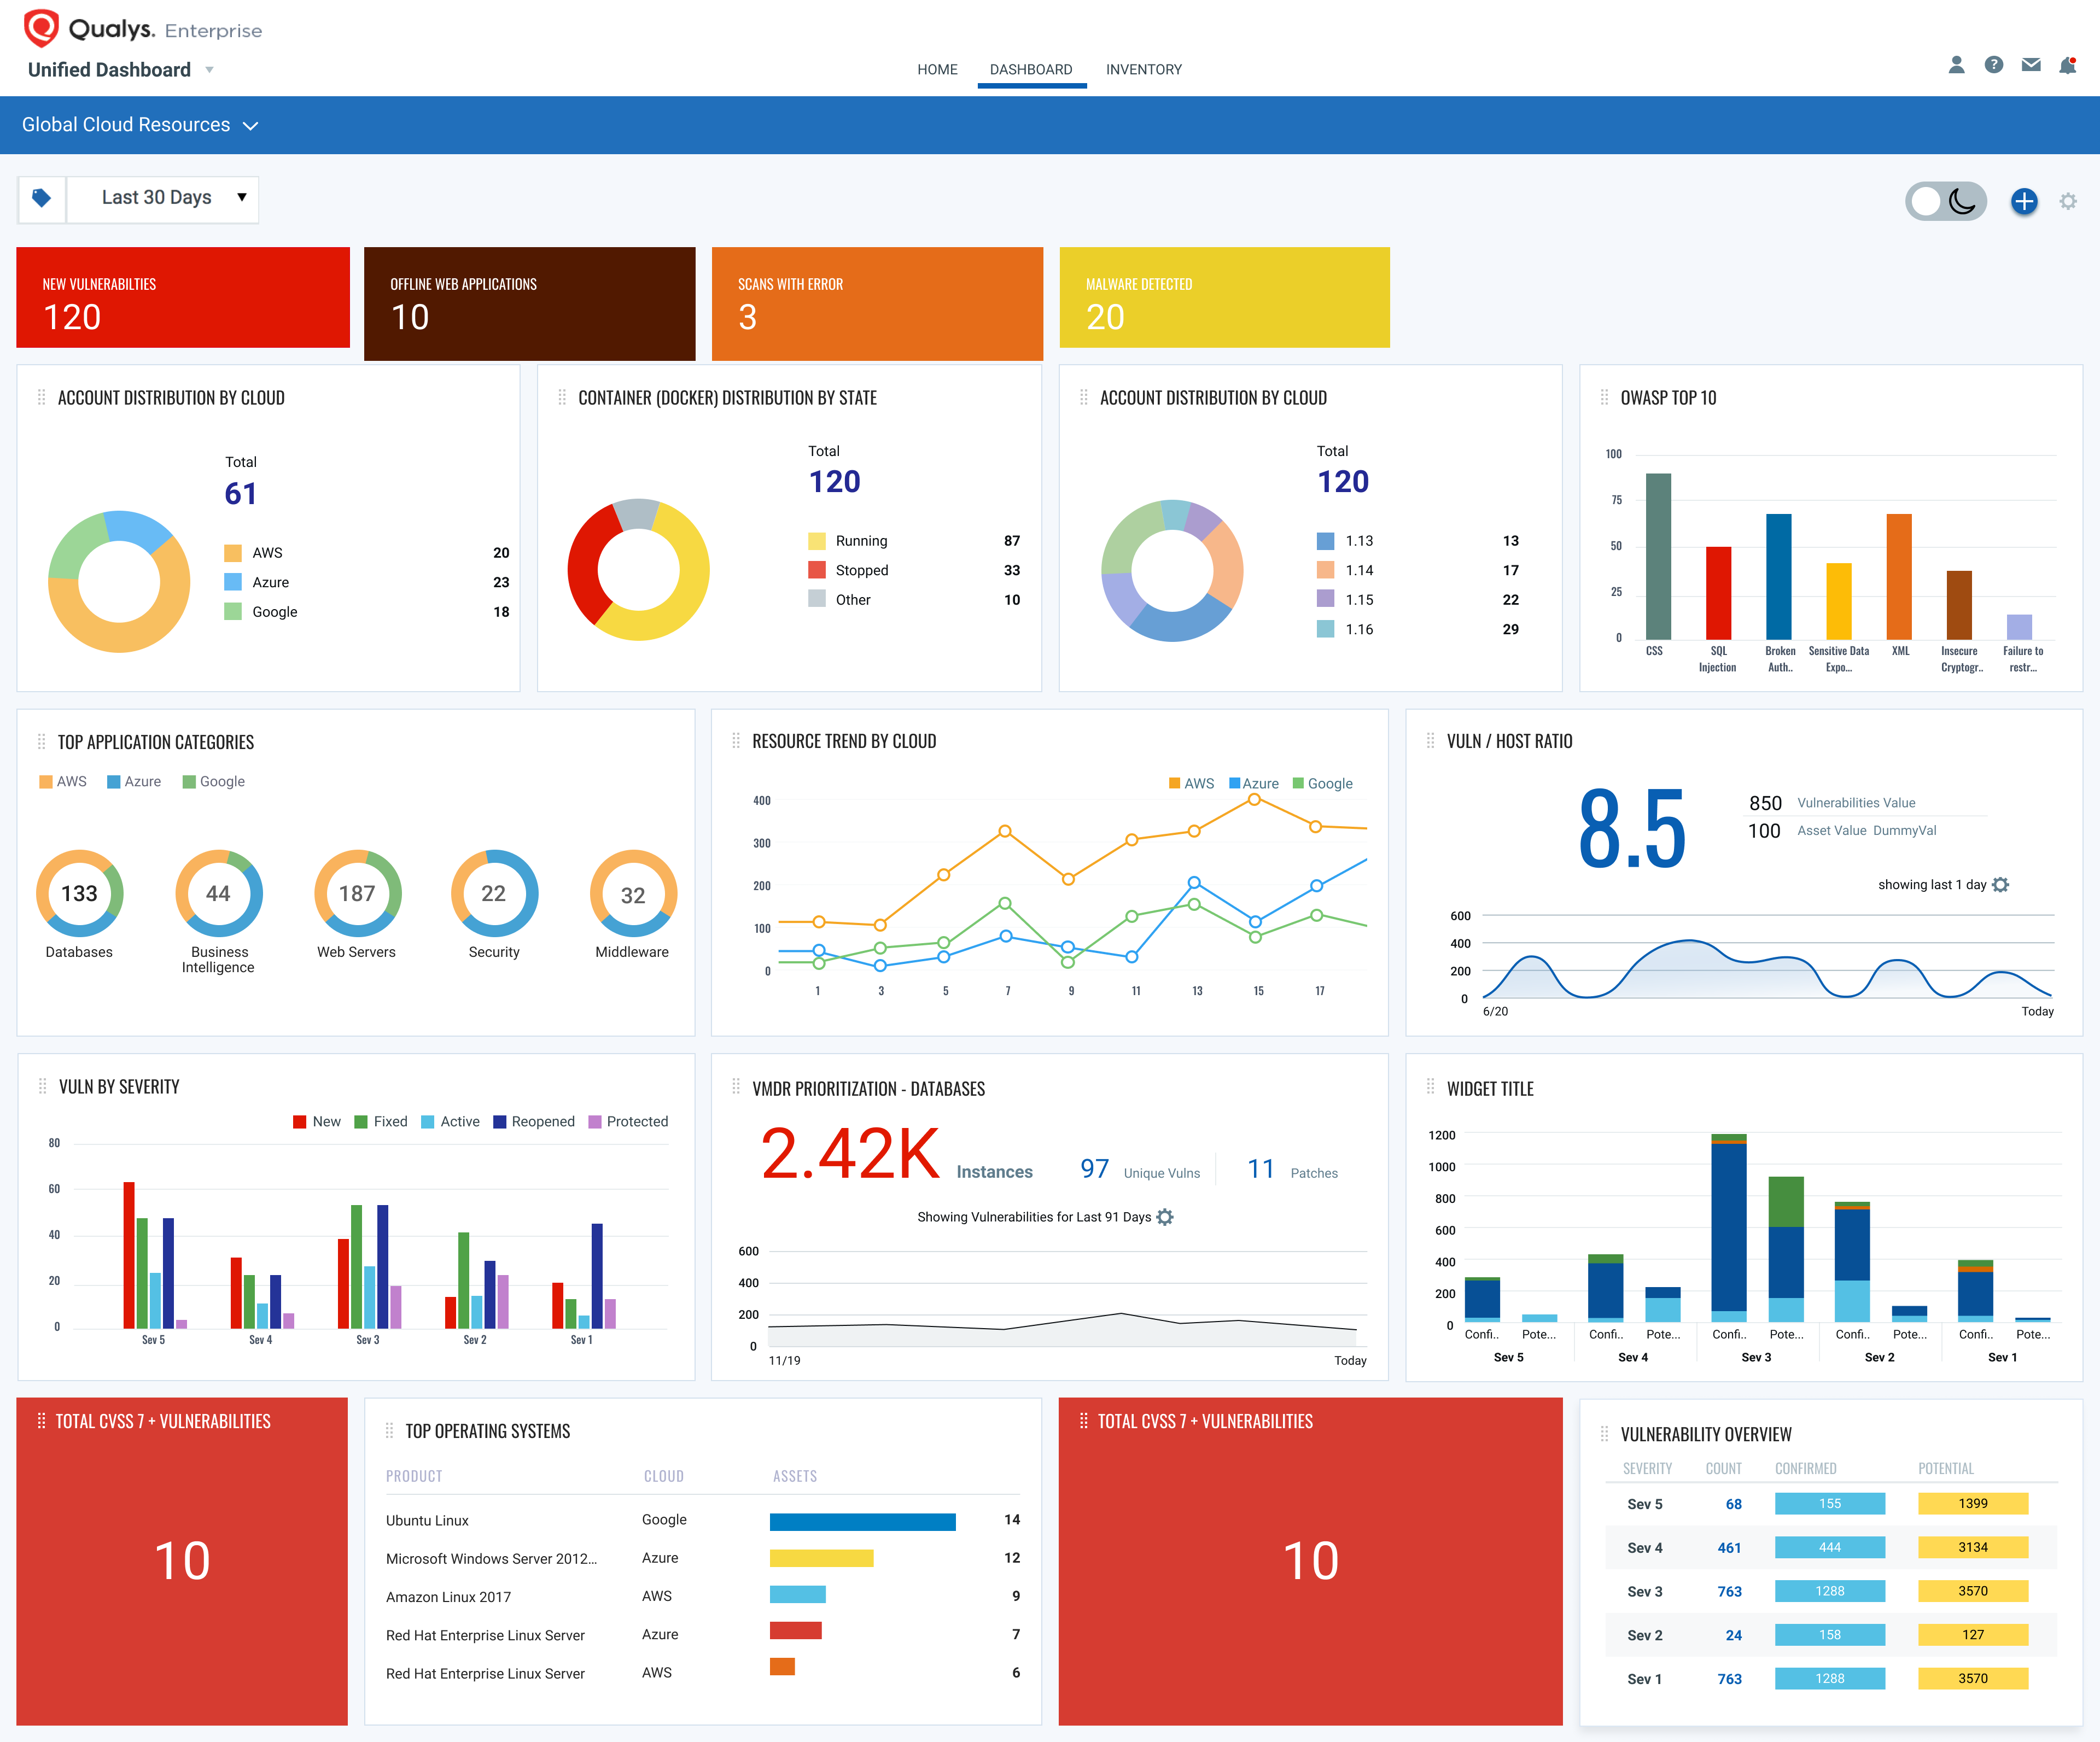 Fonte: Qualys.com – Dashboard do VMDR
Preço: A partir de $2.395/ano
Tipo: Plataforma de gestão de vulnerabilidades
Principais recursos:
- Scanning contínuo
- Priorização baseada em risco
- Inteligência de ameaças
- Conformidade automatizada
- Dashboards executivos
Ideal para: Organizações com requisitos rigorosos de conformidade
24. Rapid7 InsightVM (PAGA)
 Fonte: Rapid7.com – Dashboard do InsightVM
Preço: A partir de $2,59/IP/mês
Tipo: Gestão de vulnerabilidades baseada em risco
Principais recursos:
- Análise de superfície de ataque
- Priorização inteligente
- Integração com ferramentas DevOps
- Remediação orientada
- Analytics avançadas
Ideal para: Organizações com ambientes dinâmicos e DevOps
Categoria 11: Proteção Abrangente
25. CIS Controls (GRATUITA)
Fonte: CISecurity.org – Framework CIS Controls v8
Preço: Gratuito
Tipo: Framework de controles de segurança
Principais recursos:
- 18 controles de segurança priorizados
- Guias de implementação
- Ferramentas de avaliação
- Benchmarks de configuração
- Métricas de eficácia
Ideal para: Organizações que buscam estruturar seu programa de segurança
Tabela Comparativa: Investimento vs. Proteção
| Categoria | Ferramenta Gratuita Recomendada | Ferramenta Paga Premium | Economia Anual | ROI Estimado |
|---|---|---|---|---|
| Endpoint Protection | Microsoft Defender | CrowdStrike Falcon | -$15.000 | +$150.000 |
| Análise de Vulnerabilidades | OpenVAS | Nessus Professional | -$4.000 | +$80.000 |
| Monitoramento de Rede | ELK Stack | Splunk | -$18.000 | +$200.000 |
| Gestão de Identidade | Auth0 (free tier) | Okta | -$3.000 | +$50.000 |
| Backup e Recuperação | Duplicati | Veeam | -$2.000 | +$100.000 |
ROI calculado com base na prevenção de um único incidente de segurança
Guia de Implementação: Como escolher as ferramentas certas
Avaliação de necessidades por porte de empresa
 Fonte: Pixabay
Micro e Pequenas Empresas (1-50 funcionários)
Orçamento recomendado: R$ 1.000 – R$ 5.000/mês
Stack essencial:
- Microsoft Defender (gratuito)
- pfSense (gratuito)
- Auth0 (free tier)
- ELK Stack (gratuito)
- Nmap (gratuito)
Investimento prioritário: Treinamento de funcionários e backup automatizado
Médias Empresas (51-500 funcionários)
Orçamento recomendado: R$ 10.000 – R$ 30.000/mês
Stack recomendado:
- SentinelOne Singularity
- Fortinet FortiGate
- Okta
- Qualys VMDR
- Proofpoint
Foco: Automação e integração entre ferramentas
Grandes Empresas (500+ funcionários)
Orçamento recomendado: R$ 50.000+/mês
Stack empresarial:
- CrowdStrike Falcon
- Splunk
- Okta + Auth0
- Veeam + Acronis
- Phantom SOAR
Diferencial: SOC dedicado e inteligência de ameaças
Metodologia de implementação em 5 fases
Fase 1: Avaliação e Inventário (Semanas 1-2)
- Mapeamento de ativos digitais
- Identificação de vulnerabilidades críticas
- Análise de gaps de segurança
- Definição de orçamento e timeline
Fase 2: Implementação de Proteções Básicas (Semanas 3-6)
- Deploy de proteção de endpoint
- Configuração de firewall
- Implementação de backup
- Estabelecimento de políticas básicas
Fase 3: Monitoramento e Detecção (Semanas 7-10)
- Configuração de SIEM/SOAR
- Estabelecimento de SOC
- Criação de playbooks de resposta
- Treinamento inicial da equipe
Fase 4: Gestão Avançada (Semanas 11-14)
- Implementação de gestão de identidade
- Configuração de análise de vulnerabilidades
- Integração entre ferramentas
- Automação de processos
Fase 5: Otimização e Melhoria Contínua (Ongoing)
- Ajuste fino de alertas
- Análise de métricas de segurança
- Atualização de playbooks
- Expansão de capabilities
Estudos de Caso: Implementações bem-sucedidas
Caso 1: Startup de Fintech (50 funcionários)
Situação inicial: Proteção mínima, equipe de TI de 2 pessoas, orçamento limitado
Soluções implementadas:
- Microsoft Defender (endpoint protection)
- pfSense (firewall)
- ELK Stack (monitoramento)
- Investimento total: R$ 3.000/mês
Resultados em 6 meses:
- 99,8% de uptime
- Zero incidentes de segurança
- Conformidade PCI-DSS alcançada
- Economia de R$ 200.000 evitando um potencial ataque
Caso 2: Empresa de Manufatura (300 funcionários)
Situação inicial: Infraestrutura legada, múltiplos sites, ataques de ransomware prévios
Soluções implementadas:
- SentinelOne (proteção autônoma)
- Fortinet FortiGate (perímetro)
- Okta (gestão de identidade)
- Veeam (backup empresarial)
- Investimento total: R$ 25.000/mês
Resultados em 12 meses:
- 40% redução em falsos positivos
- Tempo de resposta a incidentes: 15 minutos
- ROI de 400% no primeiro ano
- Conformidade ISO 27001 obtida
Caso 3: Hospital Regional (800 funcionários)
Situação inicial: Dados críticos de pacientes, regulamentações rigorosas, ataques frequentes
Soluções implementadas:
- CrowdStrike Falcon (proteção máxima)
- Splunk (análise de segurança)
- Proofpoint (proteção de email)
- Qualys VMDR (conformidade)
- Investimento total: R$ 80.000/mês
Resultados em 18 meses:
- 100% de conformidade HIPAA
- Zero vazamentos de dados de pacientes
- Redução de 90% em emails de phishing bem-sucedidos
- Economia estimada de R$ 5 milhões evitando violações de dados
Vídeo: Guia completo sobre as melhores ferramentas de cibersegurança para empresas
Tendências e o futuro da cibersegurança
A revolução da Inteligência Artificial
A IA generativa será o principal impulsionador da cibersegurança em 2025. Embora contribua para o aumento de ataques maliciosos, também ajudará organizações a reduzir lacunas de habilidades em segurança cibernética e incidentes causados por funcionários.
Impactos esperados:
- Detecção automatizada: Algoritmos de IA capazes de identificar padrões de ataque em tempo real
- Resposta autônoma: Sistemas que respondem a ameaças sem intervenção humana
- Prevenção preditiva: Análise de comportamento para antecipar ataques
Zero Trust: O novo paradigma
O modelo de confiança zero está se tornando padrão, com 60% das organizações planejando implementá-lo até o final de 2025. Este modelo assume que nenhum usuário ou dispositivo é confiável por padrão.
Principais componentes:
- Verificação contínua de identidade
- Acesso baseado em contexto
- Monitoramento de comportamento
- Segmentação micro-perimetral
Proteção de infraestrutura crítica
O monitoramento integrado de TI e OT (Tecnologia Operacional) para cobertura de ponta a ponta, desde aplicações empresariais até chãos de fábrica, está se tornando essencial para organizações com infraestrutura crítica.
Métricas e ROI: Como medir o sucesso de suas ferramentas
KPIs essenciais de cibersegurança
Métricas de Detecção
- MTTD (Mean Time to Detection): Tempo médio para detectar uma ameaça
- MTTR (Mean Time to Response): Tempo médio para responder a um incidente
- Taxa de falsos positivos: Percentual de alertas que não representam ameaças reais
Métricas de Eficácia
- Uptime de sistemas críticos: Disponibilidade de sistemas essenciais
- Taxa de bloqueio de ameaças: Percentual de ameaças bloqueadas proativamente
- Compliance score: Nível de conformidade com regulamentações
Métricas Financeiras
- Custo por incidente: Gasto médio para resolver cada incidente
- ROI de segurança: Retorno do investimento em ferramentas de segurança
- Custo evitado: Valor estimado de perdas evitadas
Calculadora de ROI simplificada
Fórmula básica:
ROI = (Benefícios - Custos) / Custos × 100

Onde:
Benefícios = Custos evitados + Melhoria operacional
Custos = Licenças + Implementação + Operação
Exemplo prático:
- Investimento anual: R$ 120.000
- Incidente evitado: R$ 500.000
- Melhoria operacional: R$ 50.000
- ROI = (550.000 – 120.000) / 120.000 × 100 = 358%
Conclusão: Construindo uma fortaleza digital inteligente
 Fonte: Pixabay
A cibersegurança moderna não é mais uma questão de "se" você será atacado, mas "quando" e "quão bem preparado você estará". As 25 ferramentas apresentadas neste guia representam o arsenal mais eficaz disponível atualmente para organizações de todos os portes.
Principais aprendizados
Não existe bala de prata: A segurança eficaz requer uma combinação inteligente de ferramentas especializadas
Gratuito pode ser poderoso: Muitas ferramentas open source oferecem proteção de nível empresarial
Automação é essencial: Com a escassez de 4 milhões de profissionais de cibersegurança em 2025, ferramentas automatizadas não são luxo, são necessidade
Investimento escalonado: Comece com proteções básicas e evolua conforme necessidades e orçamento
Integração supera individualidade: Ferramentas que trabalham juntas são mais eficazes que soluções isoladas
Recomendações finais por porte de organização
Para Startups e Pequenas Empresas:
- Priorize Microsoft Defender + ferramentas gratuitas
- Invista pesado em treinamento de equipe
- Implemente backup robusto desde o início
Para Médias Empresas:
- Considere SentinelOne ou CrowdStrike para endpoints
- Implemente SIEM básico (ELK Stack ou Splunk)
- Estabeleça processos formais de resposta a incidentes
Para Grandes Organizações:
- Adote stack empresarial completo
- Invista em SOC dedicado
- Implemente inteligência de ameaças personalizada
O futuro é agora
Com ataques cibernéticos globais crescendo 30% e novos vetores de ataque emergindo constantemente, a janela para implementar proteções adequadas está se fechando rapidamente. As organizações que agem agora não apenas sobreviverão aos desafios atuais, mas também estarão melhor posicionadas para enfrentar as ameaças emergentes.
A cibersegurança não é mais um custo operacional – é um investimento estratégico que determina a viabilidade futura dos negócios. As ferramentas estão disponíveis, as metodologias estão testadas, e os resultados são comprovados. O que resta é a decisão de agir.
✅ Faça uma auditoria de segurança gratuita com as ferramentas mencionadas
✅ Implemente pelo menos 3 ferramentas gratuitas desta lista nos próximos 30 dias
✅ Desenvolva um plano de implementação escalonado para os próximos 12 meses
✅ Entre em contato com nossa equipe para uma consultoria personalizada: utilize o código "TOP25CYBER" para 50% de desconto na primeira consulta
Fontes e Referências
Estatísticas e Dados Oficiais
IBM Security Cost of a Data Breach Report 2024 – IBM Corporation
- Disponível em: https://www.ibm.com/reports/data-breach
- Dados sobre custos médios de violações de dados e tendências de segurança
Cybersecurity Ventures Global Cybercrime Report 2024 – Cybersecurity Ventures
- Projeções de custos globais de cibercrime
- Estatísticas sobre crescimento de ameaças
Verizon Data Breach Investigations Report 2024 – Verizon Business
- Disponível em: https://www.verizon.com/business/resources/reports/dbir/
- Análise de padrões de violações de dados e vetores de ataque
MITRE ATT&CK Evaluations 2024 – MITRE Corporation
- Disponível em: https://attackevals.mitre-engenuity.org/
- Avaliações independentes de ferramentas de segurança endpoint
Pesquisas de Mercado e Análises
Gartner Magic Quadrant for Endpoint Protection Platforms 2024 – Gartner Inc.
- Análise de líderes de mercado em proteção de endpoint
Forrester Wave: Extended Detection and Response 2024 – Forrester Research
- Avaliação de plataformas XDR
Check Point Cyber Security Report 2024 – Check Point Software Technologies
- Estatísticas sobre ataques cibernéticos globais
SentinelOne Gartner Peer Insights 2024 – Gartner Peer Insights
- Disponível em: https://www.gartner.com/reviews/market/endpoint-protection-platforms
- Avaliações de usuários de ferramentas de segurança
Organizações de Segurança e Padrões
Center for Internet Security (CIS) – https://www.cisecurity.org/
- CIS Controls e benchmarks de segurança
National Institute of Standards and Technology (NIST) – https://www.nist.gov/
- Frameworks de cibersegurança e padrões de segurança
SANS Institute – https://www.sans.org/
- Pesquisas sobre tendências de segurança e melhores práticas
Fabricantes e Desenvolvedores das Ferramentas
CrowdStrike Corporation – https://www.crowdstrike.com/
- Documentação oficial do CrowdStrike Falcon
SentinelOne Inc. – https://www.sentinelone.com/
- Informações sobre a plataforma Singularity
Microsoft Corporation – https://www.microsoft.com/security/
- Documentação do Microsoft Defender
Splunk Inc. – https://www.splunk.com/
- Informações sobre plataformas de análise de segurança
Elastic N.V. – https://www.elastic.co/
- Documentação do ELK Stack
Rapid7 Inc. – https://www.rapid7.com/
- Informações sobre Metasploit e InsightVM
Tenable Inc. – https://www.tenable.com/
- Documentação do Nessus
Okta Inc. – https://www.okta.com/
- Informações sobre gestão de identidade
Fortinet Inc. – https://www.fortinet.com/
- Documentação dos firewalls FortiGate
Organizações Open Source
Nmap Security Scanner – https://nmap.org/
- Documentação oficial do Nmap
Wireshark Foundation – https://www.wireshark.org/
- Informações sobre análise de protocolos de rede
OpenVAS Community – https://www.openvas.org/
- Documentação do framework OpenVAS
pfSense Project – https://www.pfsense.org/
- Informações sobre firewall open source
Kali Linux – https://www.kali.org/
- Documentação da distribuição de segurança
Estudos Setoriais
Ponemon Institute Cost of a Data Breach Studies – Ponemon Institute LLC
- Pesquisas independentes sobre custos de violações
Accenture Cybersecurity Report 2024 – Accenture plc
- Análises sobre estado da cibersegurança empresarial
Dados Regulatórios
CISA (Cybersecurity and Infrastructure Security Agency) – https://www.cisa.gov/
- Alertas e diretrizes de segurança do governo americano
ENISA (European Union Agency for Cybersecurity) – https://www.enisa.europa.eu/
- Relatórios sobre ameaças na Europa
OWASP Foundation – https://owasp.org/
- Padrões de segurança para aplicações web
Todas as informações e estatísticas citadas neste artigo foram coletadas de fontes oficiais e confiáveis. Os dados são baseados em relatórios públicos e pesquisas verificáveis das organizações mencionadas. Para informações mais detalhadas, recomendamos consultar diretamente as fontes primárias listadas.
Este artigo foi elaborado com base em informações públicas disponíveis até junho de 2025 e reflete o estado atual do mercado de cibersegurança.